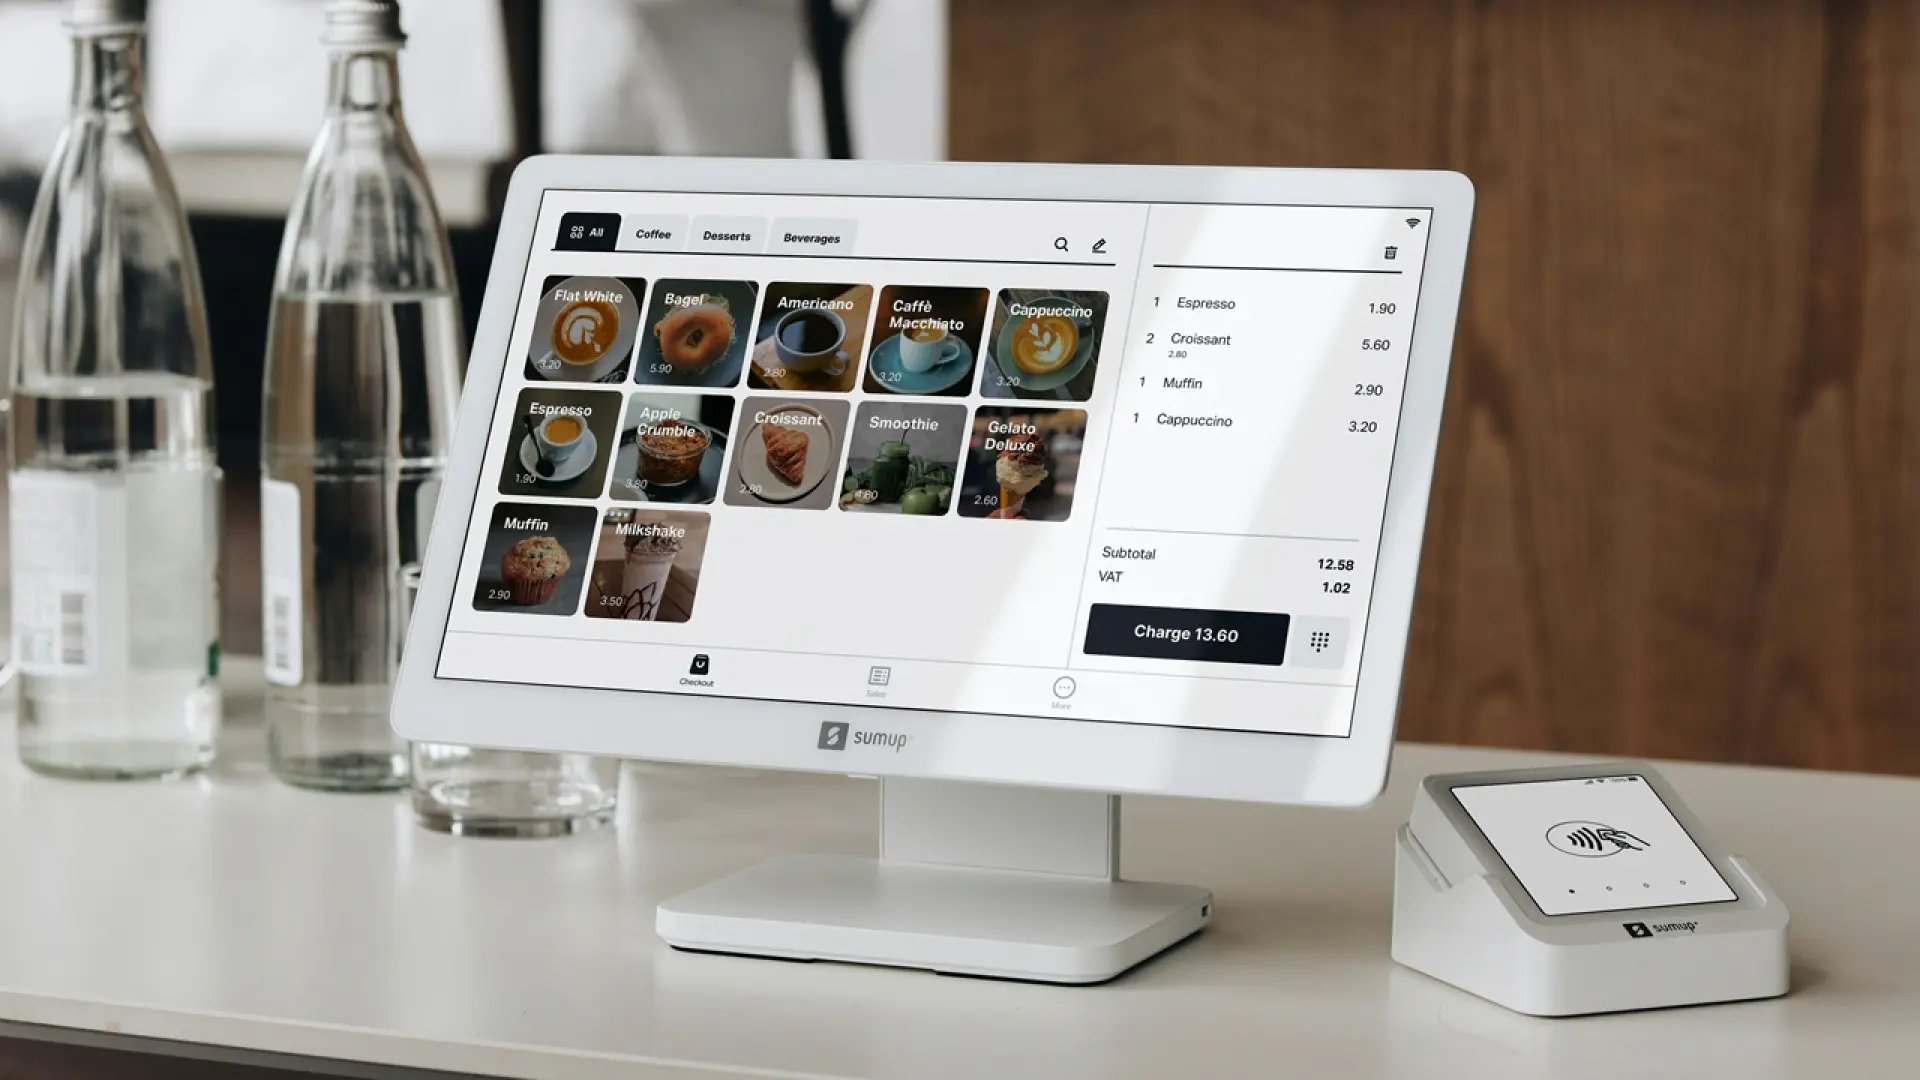
网络安全研究公司Cybernews发现一起针对POS系统的重大攻击事件,导致超过100万张信用卡和借记卡记录被泄露。攻击者利用Windows系统中一个长期未修补的漏洞,入侵了全球20多个国家的700多台POS终端设备。
漏洞利用与攻击机制
攻击者利用了Windows Common Log File System驱动程序中存在的高危权限提升漏洞。虽然微软已在约两年前发布补丁,但部分零售商的POS系统因担心停机时间或兼容性问题未及时更新。获得系统级访问权限后,恶意软件部署远程访问木马持续窃取交易中的支付数据。
泄露数据与影响范围
被盗数据包括主账号号码、有效期、银行识别码、发卡国家等敏感信息。782台受感染POS终端的系统版本和地理位置也被暴露。尽管攻击波及20多个国家,巴西成为重灾区,数据库主要包含巴西银行发行的卡片信息。
用户应对建议
全球超100万持卡人面临金融诈骗和账户盗用风险。建议用户密切监控银行账户及交易记录,发现异常立即联系银行并申请补发新卡。
via Neowin