上周Microsoft 365服务发生全球性中断,影响范围覆盖商业流程与公共服务,持续时长约24小时。服务恢复后不久,网络安全团队发现针对此次中断的钓鱼邮件活动正在扩散,不法分子伪造官方通知诱骗企业用户提供敏感信息。
服务中断与钓鱼关联
Microsoft 365此次事故导致Exchange Online、Outlook、Teams等服务中断,攻击者借此制造恐慌情绪,通过仿冒系统警报邮件诱导用户点击恶意链接。微软安全部门在日志中确认该活动已影响多个行业的企业账户,但尚未发现实际凭证泄露。
欺诈邮件将断网时间与虚构的数据丢失威胁捆绑,声称需立即操作恢复被隐藏邮件,这种紧迫感话术是典型的社交工程攻击特征。
攻击链条与技术细节
点击恶意链接后会先经过特定追踪参数跳转,最终重定向至外部非官方网站。红mond厂商评估认为其目标为收集登录凭证,但未观察到后续恶意载荷投放。专家建议在收到此类邮件时直接检查发件人地址是否存在拼写异常或域名不一致现象。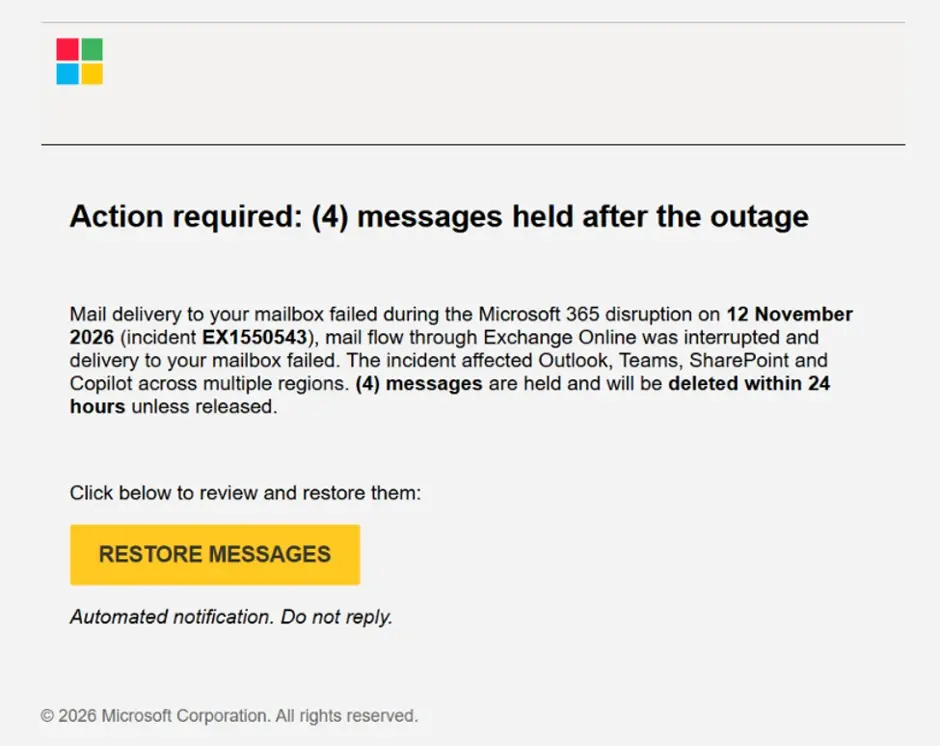
邮件内容刻意提及Copilot等前沿功能增强可信度,同时混用真实服务名称如SharePoint提升欺骗成功率。
企业应对策略
微软向客户发布紧急通告,要求管理员立即删除相关邮件并扫描内部邮箱记录。若员工曾访问可疑页面,必须强制刷新所有活跃会话密钥,配合启用多因素认证。此外需将攻击源IP及域名加入黑名单防护体系,降低二次渗透风险。
via Neowin